در ادامه یک مقاله تخصصی، جامع و کاملاً سئو شده پیرامون موضوع **«اصول امنیت فیزیکی دیتاسنتر و اتاق سرور»** بدون استفاده از هیچگونه جدول، بر پایه آخرین استانداردها و اصول مهندسی زیرساخت آماده شده است:
—
# اصول امنیت فیزیکی دیتاسنتر؛ راهنمای جامع حفاظت از زیرساختهای حیاتی فناوری اطلاعات
در دنیای امنیت اطلاعات، بخش عمدهای از تمرکز مدیران معطوف به تهدیدات نرمافزاری، فایروالها، نفوذ سایبری و باجافزارها است. با این حال، حتی پیچیدهترین لایههای رمزنگاری و سامانههای دفاع سایبری در صورتی که فردی ناشناس بتواند بهصورت فیزیکی کابل شبکه را قطع کند، سرور را از رک خارج سازد، یا سامانه خنککننده به دلیل نقص عملکرد باعث آسیب سختافزاری شود، بیاثر خواهند بود. امنیت فیزیکی دیتاسنتر (Data Center Physical Security) نخستین خط دفاعی در زنجیره پایداری کسبوکار به شمار میرود.
بر اساس استانداردهای بینالمللی نظیر TIA-942 و ISO/IEC 27001، امنیت فیزیکی تنها به قفل کردن درب اتاق سرور خلاصه نمیشود؛ بلکه اکوسیستمی یکپارچه از معماری ابنیه، سامانههای مدیریت دسترسی، پایش محیطی، حفاظت در برابر حریق، پایداری انرژی و چیدمان اصولی تجهیزات را در بر میگیرد. در این راهنمای جامع، به تحلیل تکتک مولفههای ساختار امنیت فیزیکی مراکز داده میپردازیم.
—
## استانداردهای مرجع در طراحی امنیت فیزیکی مرکز داده
طراحی یک مرکز داده پایدار نیازمند پیروی از چارچوبها و استانداردهای مدون مهندسی است:
* **استاندارد ANSI/TIA-942:** معتبرترین استاندارد تخصصی دیتاسنتر که سطوح دسترسیپذیری و تابآوری (Tier I تا Tier IV) را در ۴ حوزه کلیدی شامل معماری ابنیه، زیرساخت الکتریکال، مکانیکال (سرمایش) و سیستمهای مخابراتی ارزیابی و دستهبندی میکند.
* **استاندارد ISO/IEC 27001 (پیوست A.11):** چارچوب جامع مدیریت امنیت اطلاعات که ضوابط دقیقی برای تعیین perimeter فیزیکی، کنترل ورود و خروج، حفاظت در برابر تهدیدات محیطی و امنیت تجهیزات تعریف میکند.
* **استاندارد EN 50600:** استاندارد جامع اتحادیه اروپا که بر بهرهوری انرژی، مدیریت ریسک و دسترسیپذیری فیزیکی تمرکز دارد.
رعایت این موازین تضمین میکند که زیرساخت شما در تمام طول چرخه عمر خود توان مقابله با آسیبهای فیزیکی عمدی و سهوی را حفظ نماید.
—
## اصول مکانیابی جغرافیایی و معماری ساختمان دیتاسنتر
ریشه بسیاری از ریسکهای فیزیکی در مکانیابی اولیه دیتاسنتر نهفته است. پیش از احداث یا تجهیز اتاق سرور، باید شاخصهای محیطی بهدقت سنجیده شوند:
### دور بودن از پهنههای پرخطر طبیعی و انسانساخت
محل احداث دیتاسنتر نباید در حریم گسلهای فعال، بسترهای سیلخیز، مجاورت صنایع شیمیایی، فرودگاهها، انبارهای سوخت یا خطوط انتقال فشار قوی گاز و برق شهری قرار داشته باشد. همچنین بنا باید از معابر اصلی با ترافیک سنگین سنگربندی شده و دارای حریم امنیتی مشخص باشد.
### سازه اختصاصی و مصالح ضد حریق
دیوارهای اتاق سرور و سالن اصلی دیتاسنتر باید دستکم ۲ الی ۴ ساعت در برابر آتش مستقیم مقاومت داشته باشند (استاندارد Fire-rated). استفاده از بتن مسلح، عایقهای حرارتی و ضد رطوبت، و حذف پنجرههای خارجی در زونهای اصلی سرور از الزامات اساسی معماری پایدار است.
### کف کاذب و سقف کاذب استاندارد
کف کاذب فولادی یا بتنی (Raised Floor) با روکش آنتیاستاتیک علاوه بر هدایت حجم بالای کابلکشی مسی و فیبر نوری، نقش توزیع جریان هوای سرد را بر عهده دارد. پایهها و استراکچر کف کاذب باید توان تحمل بار متمرکز و گسترده تجهیزات سنگین از جمله رکهای پرچگالی و باتریبانکهای صنعتی را داشته باشند.
—
## راهبرد دفاع در عمق و زونبندی امنیتی چندلایه
یکی از کارآمدترین مفاهیم در حفاظت فیزیکی، مدل دفاع در عمق (Defense-in-Depth) است. در این شیوه، مرکز داده به لایهها و دوایر امنیتی هممرکز تقسیم میشود تا هرچه به قلب تجهیزات نزدیکتر میشویم، کنترلها شدیدتر شوند:
### لایه اول: محیط پیرامونی محوطه (Perimeter Security)
این لایه شامل حصارهای پیرامونی، گیتهای بازرسی ورود خودرو، موانع فیزیکی (Crash Barriers)، روشنایی وسیع و حسگرهای ارتعاشی فنس است. در مراکز داده سازمانی درونشهری، این سطح در قالب حراست لابی اصلی ساختمان اجرا میشود.
### لایه دوم: ورودی ساختمان دیتاسنتر
ورود به سالن اصلی باید مستلزم احراز هویت دومنظوره باشد. در این بخش، استفاده از گیتهای چرخان کنترل تردد و سیستمهای بازرسی اشیا و افراد ضروری است.
### لایه سوم: سالن اصلی سرورها (Server Hall)
دسترسی به این فضا تنها برای کارشناسان تاییدصلاحیتشده مجاز است. اتاقهای جانبی مانند اتاق باتری، اتاق UPS، و اتاق تجهیزات خنککننده (Chiller/CRAC) باید از سالن اصلی سرورها بهوسیله دیوارهای حائل تفکیک شوند تا پرسنل فنی تأسیسات به سرورها دسترسی مستقیم پیدا نکنند.
### لایه چهارم: سطح رک (Rack-Level Security)
حتی درون سالن سرور نیز تمام رکها نباید دسترسی یکسانی داشته باشند. رکهای حاوی سرورهای پایگاه داده، اطلاعات مالی یا ذخیرهسازهای سازمانی باید مجهز به دستگیرههای دیجیتالی رمزی، کارتخوان اختصاصی یا قفلهای بیومتریک باشند.
—
## سامانههای کنترل دسترسی و نظارت تصویری هوشمند
تجهیزات مدرن کنترل تردد و مداربسته ضامن ثبت وقایع و جلوگیری از ورودهای غیرمجاز هستند:
### سیستمهای اکسس کنترل بیومتریک و احراز هویت چندعاملی (MFA)
ورود به زونهای حساس تنها با یک کارت مغناطیسی ساده اشتباه است؛ چراکه کارتها بهراحتی مفقود، کپی یا سرقت میشوند. ترکیب احراز هویت دومرحلهای (کارت RFID هوشمند بههمراه اسکن اثر انگشت یا تشخیص چهره) ضریب ایمنی ورود را به حداکثر میرساند.
### مانعسازی علیه ورود همزمان (Anti-Tailgating و Airlock)
یکی از خطاهای رایج، ورود فرد غیرمجاز همراه با فرد مجاز پس از باز شدن درب است. تعبیه فضاهای میانی هوابند (Airlock / Mantrap) با دو درب متوالی که تا بسته و قفل نشدن درب اول، درب دوم باز نمیشود، مانع از عبور همزمان افراد (Tailgating / Piggybacking) میگردد.
### پوشش کامل دوربینهای مداربسته (CCTV) بدون نقاط کور
دوربینهای با رزولوشن بالا و مجهز به مادون قرمز و قابلیت WDR باید تمامی راهروهای سرد و گرم، پشت و جلوی رکها، مسیرهای دسترسی و ورودیها را زیر پوشش داشته باشند. تصاویر باید طبق ضوابط امنیتی حداقل ۹۰ تا ۱۸۰ روز با ذخیرهسازی افزونه در سرورهای خارج از محدوده نگهداری شوند.
—
## پایداری زیرساخت الکتریکال و مدیریت توان اضطراری
برق پایدار شاهرگ حیاتی دیتاسنتر است. قطع ناگهانی یا نوسانات شدید ولتاژ به خرابی سختافزاری و از دست رفتن دادههای حافظه منتهی میشود.
### سامانههای برق اضطراری یوپیاس (UPS) ماژولار و افزونه
استفاده از UPS آنلاین با ساختار افزونگی نظیر N+1 یا 2N در مسیرهای برق ورودی رکها الزامی است. این تجهیزات علاوه بر حذف نوسانات، هارمونیکها و شوکهای الکتریکی، زمان لازم برای ورود دیزلژنراتورها به مدار را فراهم میکنند.
### ژنراتورهای اضطراری خودکار (Automatic Transfer Switch)
کلید جابهجایی خودکار (ATS) باید ظرف کمتر از چند ثانیه پس از قطع برق شبکه سراسری، دیزل ژنراتور را روشن کرده و بار مصرفی را به آن منتقل کند. ذخیره سوخت ژنراتور باید برای تداوم کارکرد مستقل حداقل ۲۴ الی ۷۲ ساعت دیتاسنتر محاسبه شده باشد.
### ارتینگ و حفاظت در برابر صاعقه
احداث چاه ارت با مقاومت زیر ۲ اهم، همبندی تمام رکها، سینیهای کابل و بدنههای فلزی، همراه با نصب سرج ارسترها (Surge Protection Devices) در تابلوهای توزیع، از بروز شوکهای خطرناک الکتریسیته ساکن و صاعقه پیشگیری میکند.
—
## مدیریت شرایط محیطی و سرمایش پیشرفته
سرورهای مدرن حرارت فوقالعاده بالایی تولید میکنند و تجمع حرارت میتواند منجر به آتشسوزی یا خرابی پردازندهها شود:
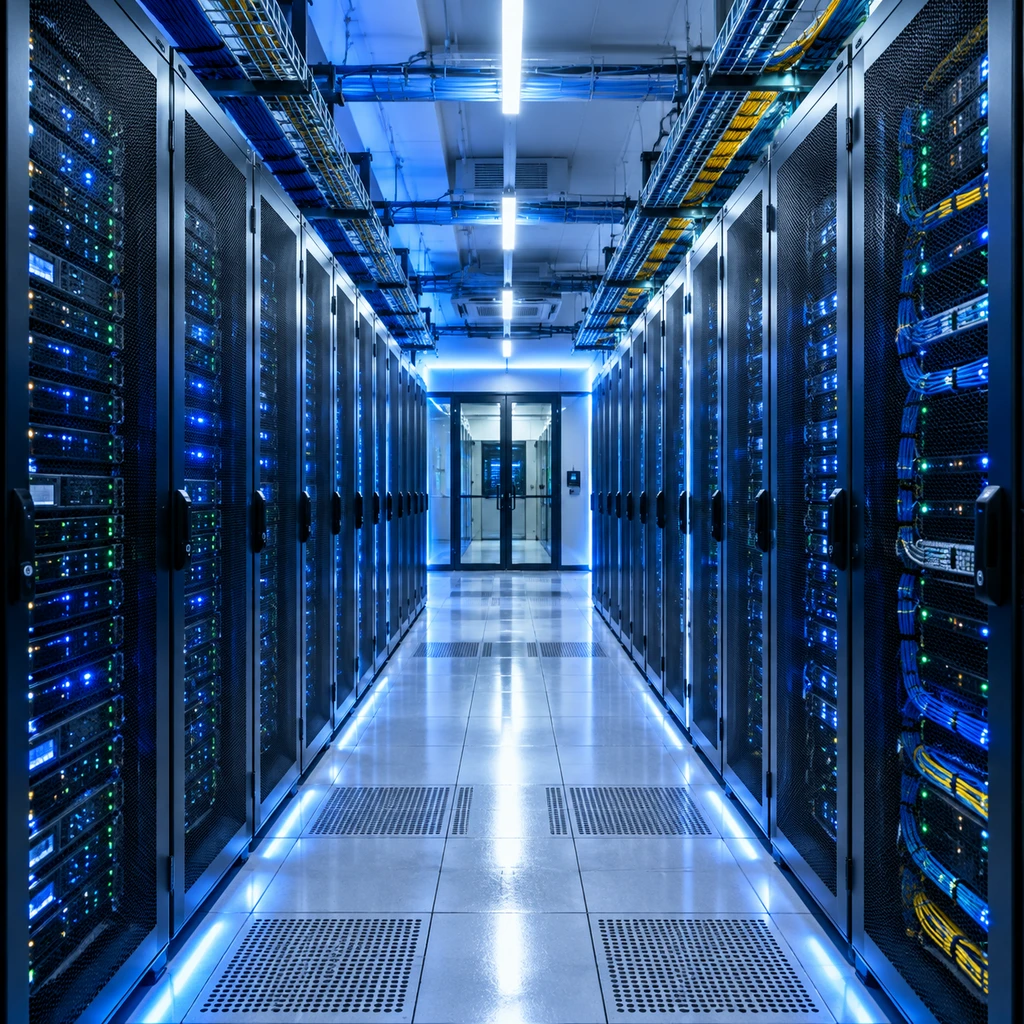
### ساماندهی راهروی سرد و گرم (Hot Aisle / Cold Aisle Containment)
چیدمان رو در روی رکها (جلو به جلو برای راهروی سرد، و پشت به پشت برای راهروی گرم) از اختلاط هوای ورودی خنک و هوای خروجی داغ سرورها ممانعت میکند. مسدودسازی فیزیکی راهروها (Containment) راندمان خنککنندگی را تا حد چشمگیری ارتقا میدهد.
### سیستمهای خنککننده دقیق دیتاسنتری (CRAC / In-Row)
استفاده از کولرهای گازی خانگی در اتاق سرور خطایی پرریسک است؛ سامانههای دیتاسنتری باید مجهز به خنککنندههای دقیق (Precision Air Conditioning) با کنترل هوشمند رطوبت (رطوبت نسبی بین ۴۰ تا ۶۰ درصد جهت جلوگیری از الکتریسیته ساکن و تقطیر قطرات آب) باشند.
—
## سیستمهای اعلام و اطفای حریق تخصصی دیتاسنتر
استفاده از آب برای اطفای حریق تجهیزات الکترونیکی زیر بار ولتاژ امکانپذیر نیست. راهکارهای استاندارد این حوزه شامل موارد زیر است:
### سیستمهای هشدار اولیه دود (VESDA)
سامانههای نمونهبرداری آسپیراسیون هوا (VESDA) با بررسی مستمر ذرات نامرئی معلق ناشی از داغ شدن عایق کابلها، ساعتها پیش از شعلهور شدن آتش، آلارمهای اولیه را به صدا درمیآورند.
### اطفای حریق با گازهای پاک (Clean Agent Fire Suppression)
گازهای استانداردی نظیر FM-200 (HFC-227ea) یا گاز Novec 1230 بدون ایجاد رسوب، بدون کاهش کشنده اکسیژن برای انسان و بدون هدایت جریان الکتریکی، در کمتر از ۱۰ ثانیه شعلههای آتش را خفه کرده و مانع از آسیب فیزیکی به بردهای الکترونیکی سرورها و ذخیرهسازها میشوند.
—
## استانداردسازی رکها، کابلکشی ساختیافته و پایش یکپارچه (DCIM)
آشفتگی فیزیکی درون رکها یکی از عوامل پنهان در افت امنیت فیزیکی و اخلال در سرویسدهی است:
* **کابلکشی ساختیافته (Structured Cabling):** دستهبندی و شمارهگذاری کابلهای شبکه و برق در لدرها و سینیهای کابل مجزا، نصب مدیریتکنندههای کابل (Cable Manager) و تفکیک مسیر کابلهای دیتا از جریانهای قوی برق، مانع از تداخل، قطع تصادفی و حبس حرارتی پشت تجهیزات میشود.
* **سامانه جامع مانیتورینگ زیرساخت مرکز داده (DCIM):** سامانههای DCIM کلیه حسگرهای محیطی (دما، رطوبت، نشت مایعات، باز شدن درب رک، ولتاژ برق، دود) را روی داشبورد متمرکز نمایش داده و هشدارهای پیامکی و صوتی را در لحظه برای مدیران شبکه مخابره میکنند.
—
## جمعبندی
امنیت فیزیکی دیتاسنتر یک فرآیند پیوسته، چندبعدی و مبتنی بر استاندارد است، نه یک پروژه مقطعی. ترکیب استراتژیهای پیشگیرانه مانند معماری مقاوم، کنترل دسترسی چندمرحلهای، تفکیک زونهای عملیاتی، سامانههای پایدار برق و سرمایش، و استفاده از مکانیزمهای اطفای حریق گاز پاک، سپری نفوذناپذیر در برابر تمامی خطرات محیطی و انسانی ایجاد میکند. سرمایهگذاری اصولی بر روی زیرساخت فیزیکی، تضمینکننده بقا، تابآوری و در دسترس بودن همیشگی داراییهای اطلاعاتی حیاتی هر سازمان است.